¿Por qué controlar quién accede a la información debe ser una obligación?

Resumen
La información de una empresa no debería estar disponible para todos sus colaboradores por igual. Los permisos de usuario permiten establecer quién puede consultar, modificar o administrar determinada información de acuerdo con sus funciones. Implementar controles basados en el mínimo privilegio, definir roles y revisar periódicamente los accesos ayuda a reducir riesgos y fortalece la capacidad de la organización para demostrar una gestión adecuada de su información.
Cuando hablamos de controlar el acceso a la información, es común pensar que se trata exclusivamente de un asunto del área de TI. Sin embargo, detrás de cada permiso existe una decisión de negocio que involucra saber quién necesita acceder a determinada información, para qué y bajo qué condiciones.
En una empresa, no todas las personas necesitan acceder a toda la información. Cada permiso innecesario incrementa la superficie de exposición de la organización y puede ampliar el impacto de un error humano, una cuenta comprometida o un uso indebido.
Por ello, gestionar correctamente los permisos de usuario debe formar parte de la estrategia de seguridad de la información, gestión de riesgos y compliance de la organización.
¿A qué nos referimos con permisos de usuarios?
El control de acceso responde, en términos simples, a dos preguntas diferentes:
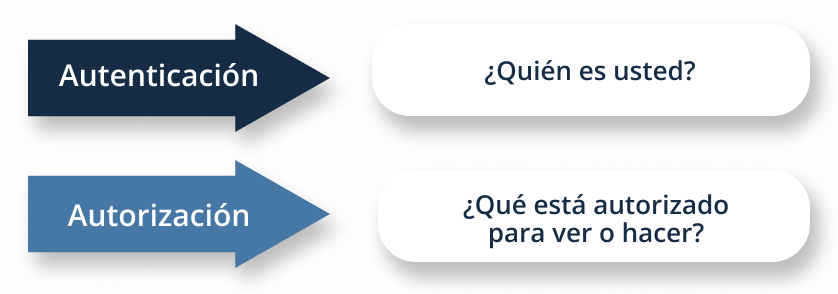
Una contraseña, un código de acceso o un segundo factor ayudan a comprobar la identidad del usuario. Pero autenticarse correctamente no significa que esa persona deba tener acceso a toda la información de la organización. Aquí es donde toman relevancia los permisos de usuarios.
Los permisos determinan qué información puede consultar una persona y qué acciones puede realizar dentro de un sistema. Dependiendo de la configuración, pueden definir si un usuario puede crear, modificar, eliminar, descargar o administrar determinada información.
Por eso, un adecuado control de accesos no consiste únicamente en impedir que entren personas no autorizadas. También consiste en garantizar que las personas autorizadas tengan únicamente el nivel de acceso que necesitan.
Principios fundamentales para un control de permisos
1. Mínimo privilegio
2. Segregación de funciones
Cada usuario debe contar únicamente con los accesos necesarios para desempeñar sus funciones.
No se trata de dificultar el trabajo. Se trata de evitar que una cuenta comprometida, un error humano o un uso indebido tenga un alcance mayor al necesario.
Las actividades críticas deben distribuirse entre diferentes personas o roles para evitar que una sola cuenta pueda ejecutar todo el proceso sin controles; es decir, no basta con saber quién tiene acceso; también hay que saber qué puede hacer con ese acceso.
Recomendaciones para revisar los permisos de los usuarios
La gestión de accesos no debería limitarse a crear usuarios y asignar permisos. Es necesario establecer un proceso que permita revisar periódicamente si esos accesos continúan siendo necesarios.
Como referencia internacional, la ISO/IEC 27001:2022 contempla controles relacionados con el control de acceso, los derechos de acceso y los privilegios administrativos.
A partir de este enfoque, una organización puede estructurar la revisión de sus permisos en cuatro pasos.
1. Inventariar usuarios, sistemas e información, identificando:
Pregunta clave: ¿De esta manera sabemos con precisión quién tiene acceso a cada uno de nuestros sistemas? En caso de desconocimiento, el desafío principal no es la asignación de permisos, sino la falta de visibilidad.
2. Construir una matriz de roles y accesos: defina qué necesita cada puesto para realizar sus funciones.
3. Aplicar el supuesto de mínimo privilegio.
4. Establecer revisiones periódicas: Los permisos no deberían configurarse una sola vez y olvidarse. Estos deben revisarse con una periodicidad definida de acuerdo con el riesgo.
Conclusión
Los permisos de usuario pueden parecer una configuración técnica, pero en realidad representan una decisión de gobierno sobre la información de la empresa.
Una organización debe tener claridad sobre quién puede acceder a su información, qué puede hacer con ella y por qué necesita ese acceso.
Aplicar el principio de mínimo privilegio, establecer roles, separar funciones y revisar periódicamente los permisos permite reducir la exposición de la organización y fortalecer sus controles de seguridad.
Cuando estos procesos además quedan documentados y generan evidencia, el control de accesos deja de ser exclusivamente una función de TI y se convierte en un componente de la estrategia de compliance, gestión de riesgos y gobierno de la información.
En Lecosy, entendemos que la combinación efectiva de cumplimiento normativo y responsabilidad corporativa es la clave para garantizar el éxito de cualquier organización.
Gestione de manera eficiente sus obligaciones a través de nuestro sistema de cumplimiento Legal | Fiscal y Gobierno Corporativo.
Deje un comentario
Su dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *